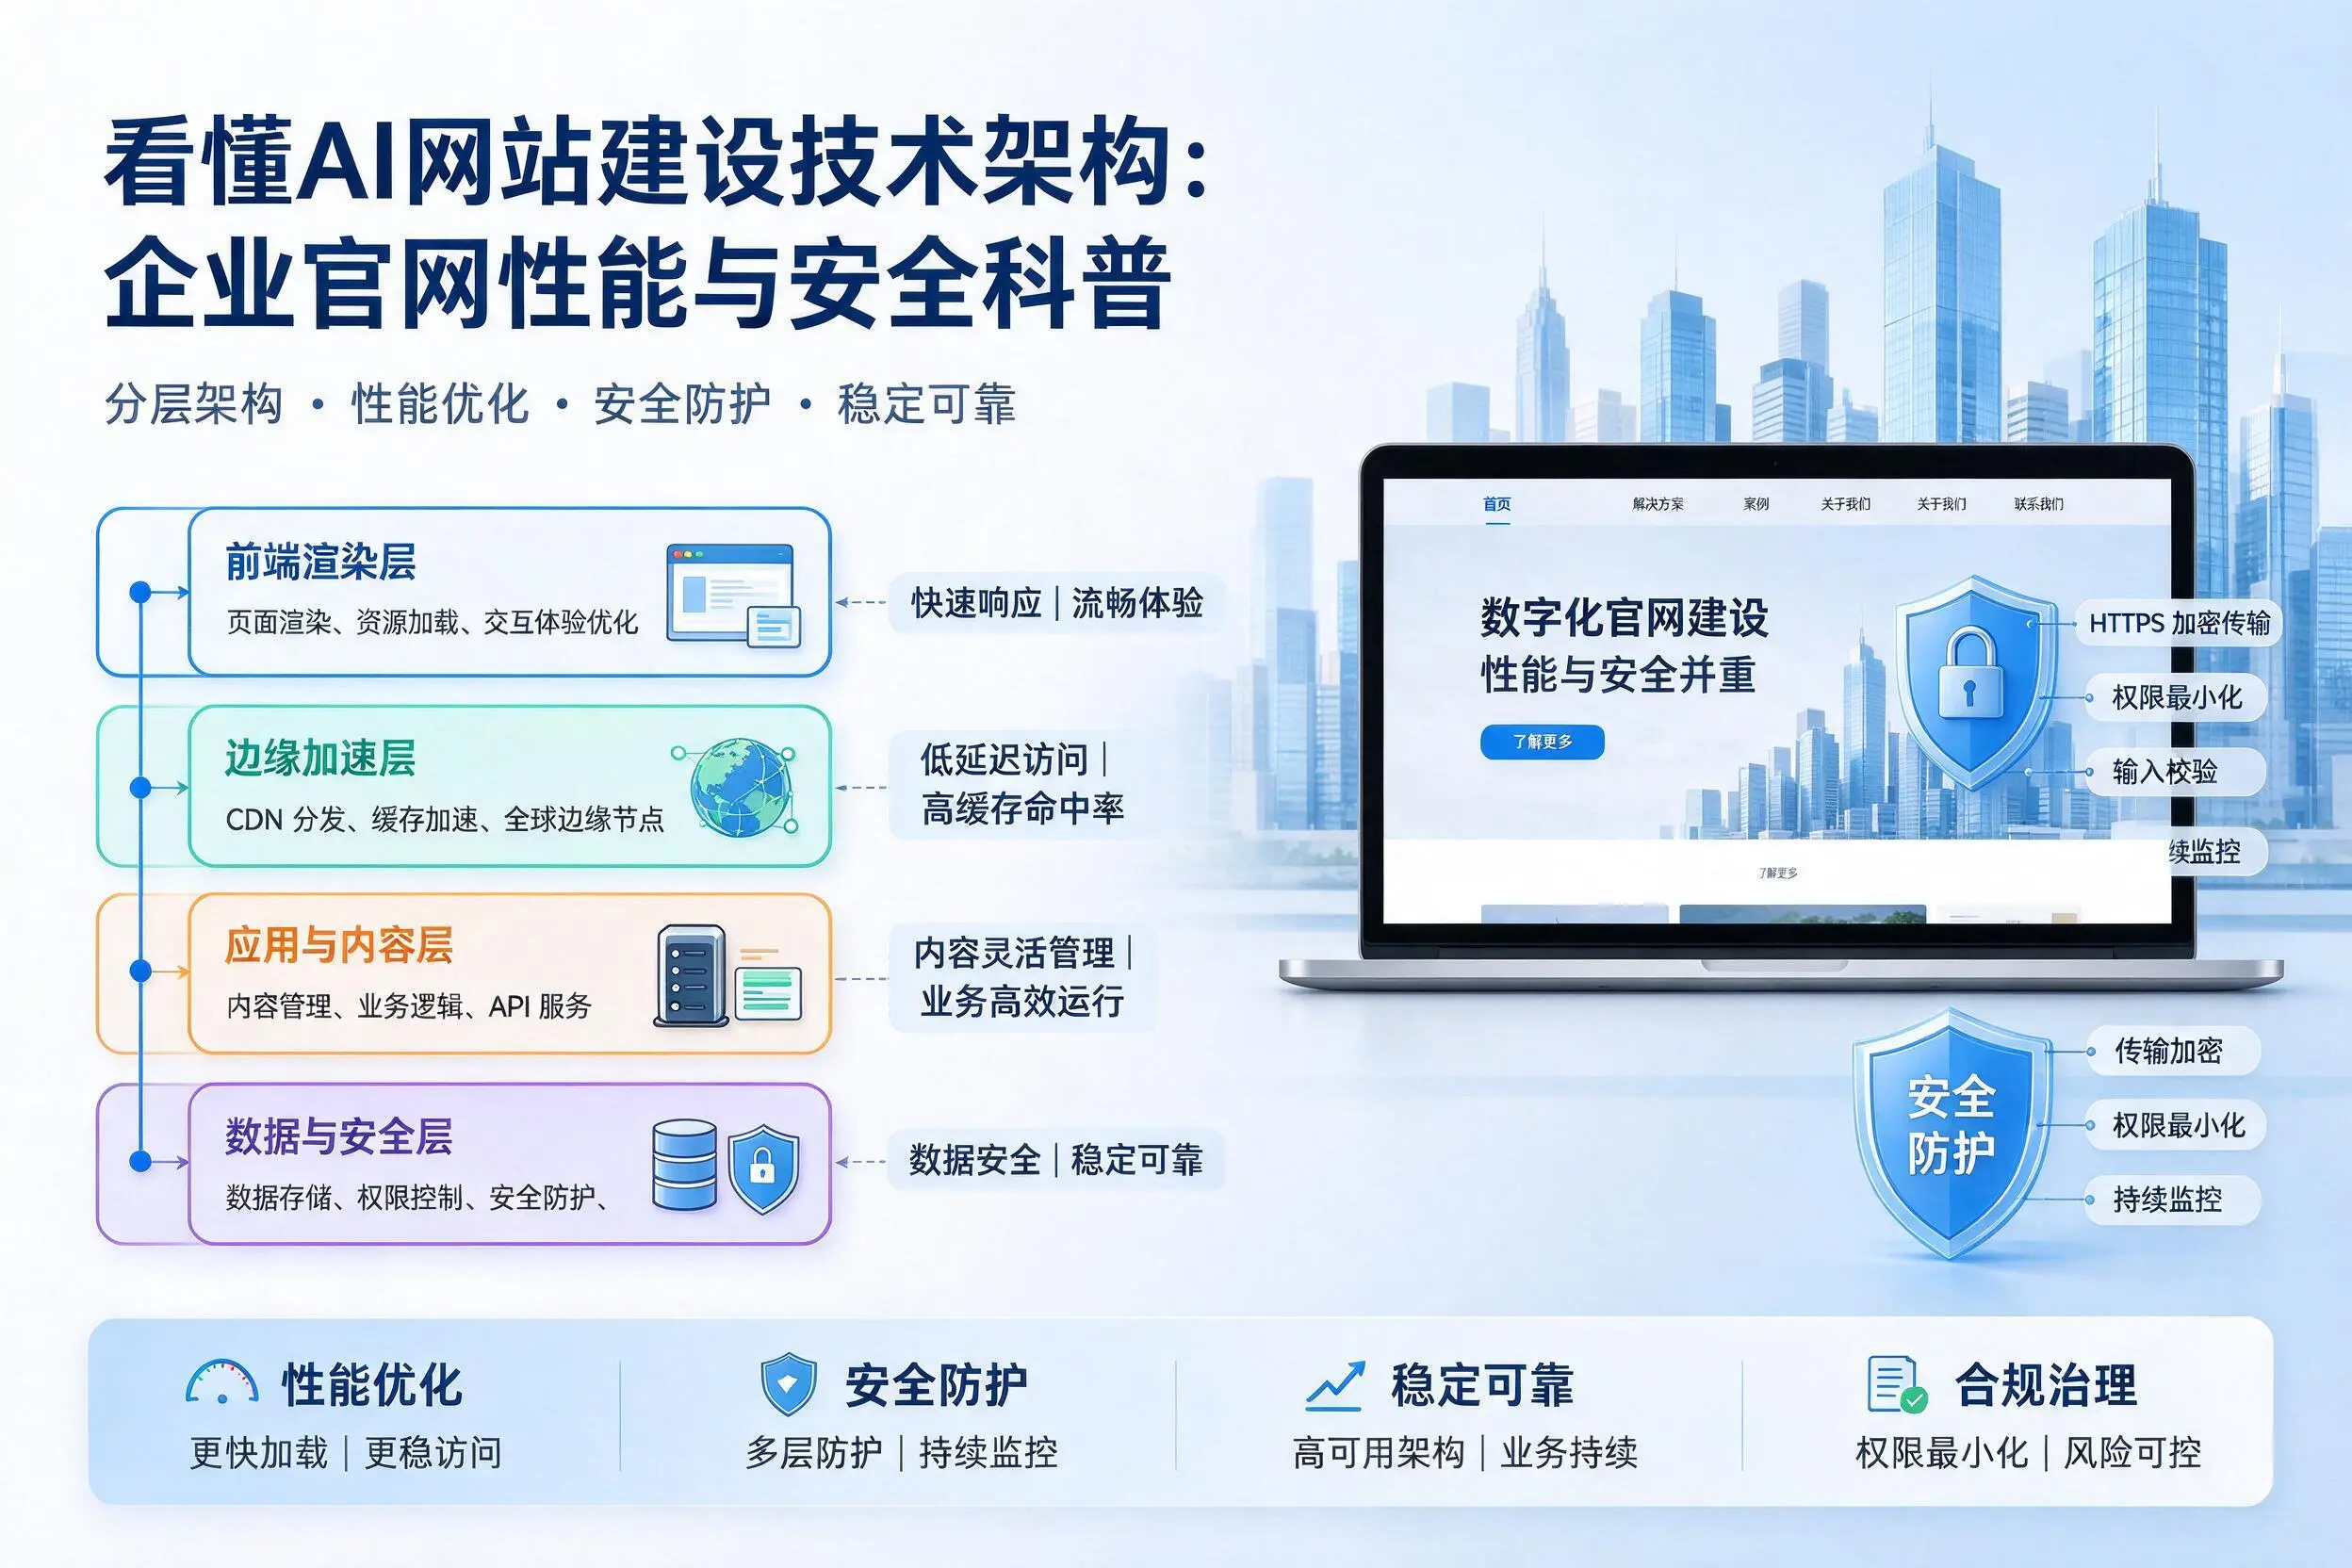
AI网站建设的技术架构,是指支撑企业官网内容生产、页面渲染、访问分发与运维防护的分层体系,通常由前端渲染层、边缘加速层、应用与内容层、数据与安全层构成。性能取决于首屏资源体积、渲染方式与缓存命中率;安全取决于传输加密、权限最小化、输入校验与持续监控。一句话标准答案:官网性能是可测量的加载与稳定性指标,安全是可验证的防护与治理机制,二者共同由架构分层决定。对日喀则企业而言,理解这套分层逻辑,比追逐单一工具更有价值。
基础认知:架构与性能
AI网站建设的技术架构一般分成哪几层?
常见四层分工,边界清晰便于排障:
- 渲染层:决定HTML在服务端、构建期还是浏览器生成。
- 分发层:CDN与边缘缓存缩短物理链路。
- 应用层:内容管理、接口服务、AI生成与审核流程。
- 安全层:TLS加密、WAF、鉴权、日志审计。
企业官网首屏为什么慢,瓶颈通常在哪些环节?
慢往往不在服务器算力,而在链路与资源组织。主要瓶颈:未压缩的大图与字体、阻塞渲染的脚本、多次往返的接口请求、缓存缺失导致的回源、以及跨地域访问的时延。优化顺序建议为先减体积、再提缓存命中、最后才考虑扩容。
SSR、SSG、CSR三种渲染方式怎么选?
按内容更新频率与交互强度取舍:
- SSG(构建期生成):内容稳定的展示页,加载快、成本低。
- SSR(服务端渲染):需实时数据又要首屏完整,如产品列表。
- CSR(浏览器渲染):强交互后台类页面,但对首屏与SEO不利。
企业官网常见做法是展示页用SSG、动态页用SSR、交互模块局部水合。
CDN和边缘缓存对官网性能的作用有多大?
CDN把静态资源复制到离用户更近的节点,显著降低时延与回源压力;边缘缓存进一步把动态结果的公共部分前置。生效前提是缓存键设计合理、缓存失效策略明确,否则会出现内容更新不同步。可用缓存命中率与TTFB作为验证指标。
安全机制与治理
官网安全的基础防线有哪些?
优先落实可验证的四项:
- 全站HTTPS,启用现代TLS版本与HSTS。
- 输入校验与参数化查询,防注入与XSS。
- 后台鉴权与最小权限,区分编辑、审核、发布角色。
- WAF与访问日志,对异常请求限流并留存审计记录。
引入AI生成内容后,会出现哪些新增安全风险?
风险从“被攻击”扩展到“被误用”:提示词注入导致越权调用、生成内容含不实表述或侵权素材、敏感信息随上下文外泄、以及未经审核直接发布。治理要点是把AI输出当作待审草稿,设置人工复核节点、内容白名单与调用日志。
如何判断官网是否被篡改或被挂马?
关注三类信号:页面出现非授权脚本或外链、搜索结果显示异常标题、访问时跳转陌生域名。处置流程为立即下线受影响页面、比对文件与数据库变更、轮换密钥与账号密码、回溯日志定位入口、修复后提交搜索引擎重新抓取。
性能与安全怎样量化验收,而不是凭感觉?
建议在合同中约定可测指标:
- 性能:首屏LCP、TTFB、资源总量、缓存命中率、月度可用性。
- 安全:高危漏洞修复时长、备份可恢复性验证、日志留存周期。
指标需注明测试环境、测试工具与统计口径,否则数值不可比。
误区与趋势
企业在评估官网架构时容易陷入哪些误区?
典型误区包括:把视觉改版等同于架构升级;认为上了云即为安全;只测首页速度不看真实用户分布;忽视备份可恢复性;把AI生成内容直接上线而无审核。判断标准应回到可量化的加载指标与可验证的防护流程,而非宣传话术。
日喀则企业落地时应遵循什么顺序,遇到问题如何获取支持?
建议顺序:先明确内容更新频率与访问分布,再定渲染与缓存策略,随后补齐加密、鉴权与备份,最后接入监控与告警,形成月度复盘。小步迭代优于一次性重构。日喀则企业在方案评估或故障排查阶段,可通过 15519032255 获取基础技术信息核对服务,具体实施仍应以实际测试结果与合规要求为准。